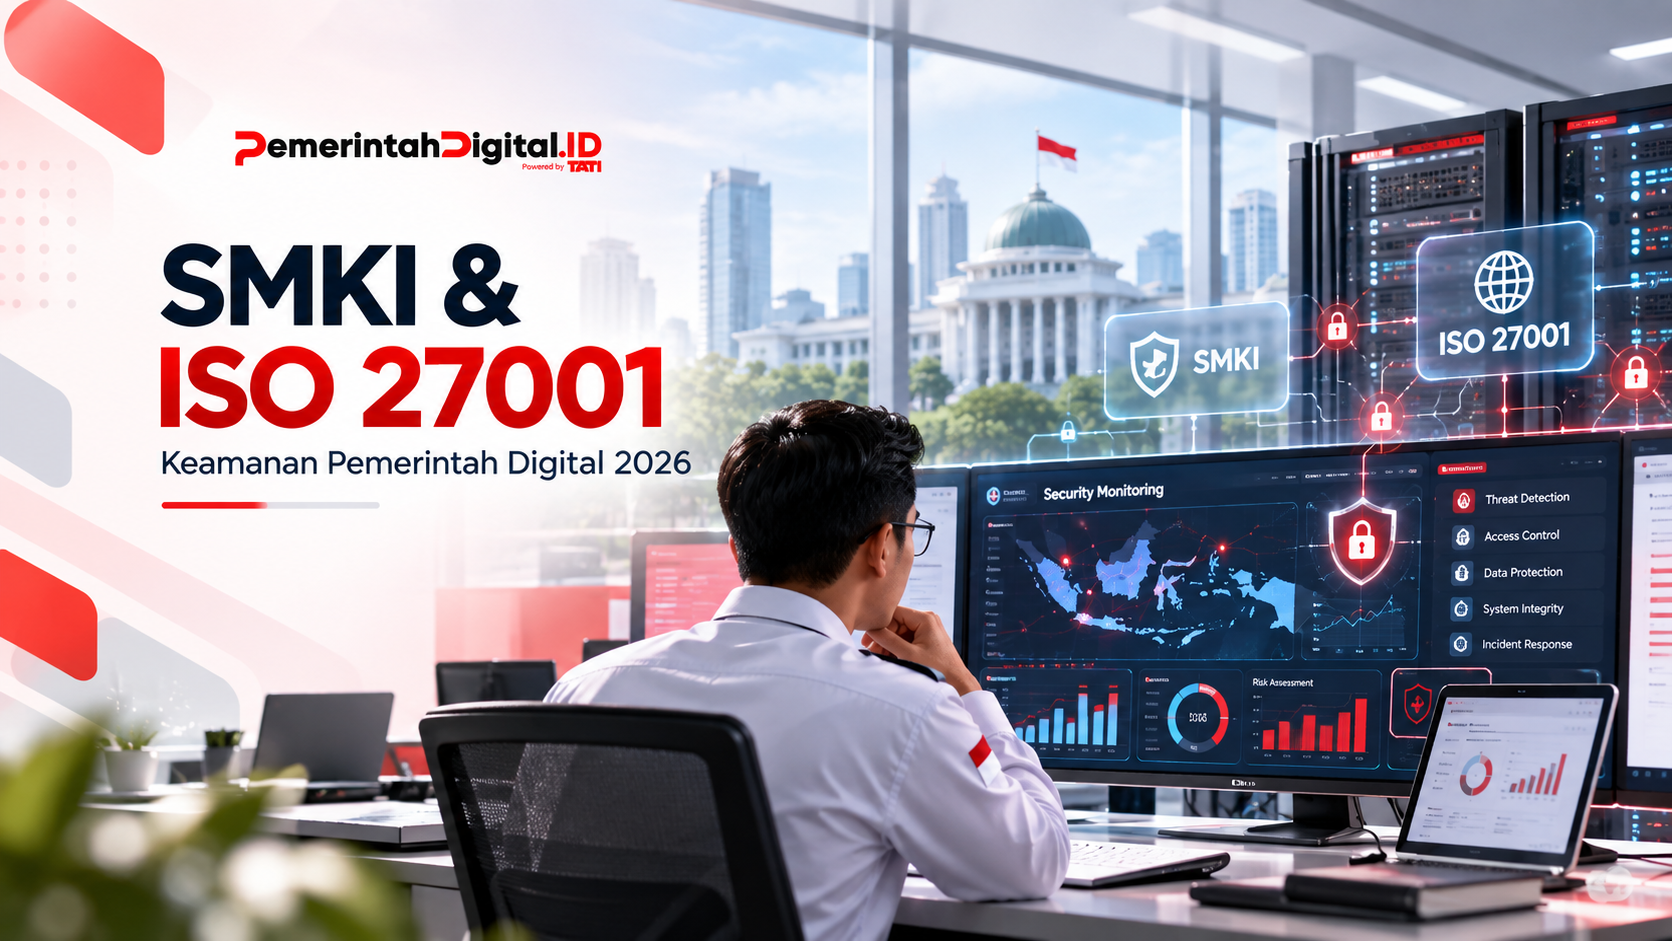
Integrasi SMKI & ISO 27001: Strategi Keamanan Pemerintah Digital (Pemdi) 2026
Admin Pemerintah Digital ID
20 Juli 2026
"Sudah digital, tapi apakah sudah aman?" Pertanyaan kritis ini sering kali terabaikan dalam euforia transformasi digital di instansi pemerintahan. Transformasi digital memang menjanjikan efisiensi dan kecepatan layanan publik, namun di balik kemudahan tersebut, terdapat risiko kebocoran data dan ancaman siber yang mengintai. Keamanan informasi kini tidak lagi cukup dipandang sebagai urusan tim IT semata, melainkan tanggung jawab tata kelola organisasi secara menyeluruh.
Seiring dengan transisi kebijakan dari Sistem Pemerintahan Berbasis Elektronik (SPBE) menuju Pemerintah Digital (Pemdi) melalui PermenPANRB Nomor 8 Tahun 2026, instrumen evaluasi kinerja birokrasi kini berubah drastis. Aspek keamanan tidak lagi sekadar pelengkap, melainkan indikator penilaian utama. Oleh karena itu, penerapan Sistem Manajemen Keamanan Informasi (SMKI) berstandar internasional seperti ISO 27001 menjadi langkah strategis yang wajib diintegrasikan oleh Instansi Pusat dan Pemerintah Daerah (IPPD).
Mengapa Keamanan Siber Menjadi Prioritas dalam Evaluasi Pemdi 2026?
Dalam struktur Evaluasi Kinerja Pemerintah Digital yang baru, Aspek Keamanan Pemdi memiliki bobot yang sangat signifikan, yakni sebesar 15% dari total penilaian Indeks Pemdi. Pemerintah menyadari bahwa seiring meningkatnya volume pertukaran data antar-instansi melalui infrastruktur seperti Sistem Penghubung Layanan Pemerintah (SPLP) dan Identitas Kependudukan Digital (IKD), potensi ancaman siber juga semakin eksponensial.
Untuk mencapai predikat Indeks Pemdi yang "Sangat Baik" atau "Memuaskan", IPPD harus memenuhi 4 (empat) indikator kunci di bawah Aspek Keamanan Pemdi:
- Tingkat Kematangan Pelaksanaan Audit Keamanan Pemdi (4%).
- Tingkat Kematangan Keamanan Pemdi (4%) – Diukur berdasarkan penerapan tata kelola keamanan informasi dan Instrumen Pengukuran Kematangan Keamanan Siber dan Sandi (IKASANDI).
- Tingkat Kematangan Penerapan Kriptografi untuk Keamanan Data (3%).
- Tingkat Kematangan Kapabilitas Penanganan Insiden Siber (4%) – Kesiapan Tim Tanggap Insiden Siber (TTIS/CSIRT) instansi.
Gagal mengamankan keempat indikator ini tidak hanya akan membuat Indeks Pemdi instansi anjlok, tetapi juga mempertaruhkan kepercayaan publik (Digital Trust) terhadap layanan pemerintah.
Peran SMKI dan ISO 27001 dalam Ekosistem Pemerintah Digital
Untuk memenuhi standar keamanan yang diamanatkan oleh KemenPANRB dan Badan Siber dan Sandi Negara (BSSN), instansi pemerintah perlu beralih dari pendekatan keamanan yang reaktif (menangani setelah terjadi peretasan) menjadi preventif (mencegah sejak awal).
Sistem Manajemen Keamanan Informasi (SMKI) adalah kerangka kerja sistematis yang membantu organisasi mengelola keamanan informasi mulai dari pengelolaan risiko, penyusunan kebijakan, pengendalian operasional, hingga perencanaan keberlangsungan layanan. Standar best practice global yang paling diakui untuk SMKI adalah ISO/IEC 27001:2022.
Integrasi SMKI berbasis ISO 27001 ke dalam ekosistem Pemerintah Digital memberikan tiga manfaat strategis:
- Penerapan Secure-by-Design: Memastikan bahwa persyaratan keamanan, kerahasiaan, dan integritas data terintegrasi sejak fase awal perancangan aplikasi dan infrastruktur pemerintah.
- Kepatuhan terhadap Regulasi (Indeks KAMI & IKASANDI): Sertifikasi ISO 27001 mempermudah instansi dalam memenuhi Indeks Keamanan Informasi (KAMI) dan IKASANDI, yang menjadi metrik evaluasi resmi dari BSSN.
- Manajemen Risiko yang Terstruktur: ISO 27001 mewajibkan organisasi untuk terus melakukan identifikasi risiko (risk assessment) dan audit keamanan secara berkala, memastikan bahwa celah keamanan selalu terpantau dan ditangani.
Amankan Indeks Pemdi Instansi Anda Bersama PT TATI
Membangun fondasi SMKI, melakukan audit keamanan, hingga meraih sertifikasi ISO 27001 bukanlah proses yang bisa dilakukan dalam semalam. Mengandalkan sumber daya internal yang belum tersertifikasi sering kali membuat proses ini memakan waktu lama dan berisiko tidak memenuhi standar KemenPANRB.
Inilah mengapa Instansi Pusat dan Daerah membutuhkan mitra konsultan IT yang tervalidasi dan berpengalaman. PT Tatacipta Teknologi Indonesia (TATI) hadir sebagai Mitra Strategis Transformasi Pemerintah Digital yang siap mengawal instansi Anda dari hulu ke hilir.
Sebagai Leading Consulting Company dengan pengalaman lebih dari 10 tahun mendampingi 70+ Pemerintah Kabupaten, Kota, dan Provinsi, PT TATI menyediakan solusi komprehensif untuk pemenuhan Aspek Keamanan Pemdi (15%), meliputi:
Solusi Keamanan Pemerintah Digital PT TATI
- Pendampingan Sertifikasi dan Re-Sertifikasi ISO 27001:2022.
- Penyusunan Sistem Manajemen Keamanan Informasi (Pemenuhan Indeks KAMI).
- Bimbingan Teknis (Bimtek) Penetration Testing (Pentest) untuk menguji ketahanan aplikasi dan infrastruktur.
- Penilaian Tingkat Kesadaran Keamanan Informasi ASN untuk membangun budaya keamanan siber (Cybersecurity Culture) di lingkungan birokrasi.
Layanan konsultasi PT TATI didukung langsung oleh tenaga ahli bersertifikasi ISO 27001 Lead Auditor serta pakar IT Governance yang menjabat sebagai Tim Asesor Eksternal SPBE Nasional. Hal ini memastikan bahwa kerangka kerja keamanan yang dibangun di instansi Anda selaras dengan kriteria Evaluasi Kinerja Pemdi PermenPANRB 8/2026.
Siap Hadapi Evaluasi Kinerja Pemerintah Digital 2026?
Keamanan digital bukan soal jika terjadi serangan, melainkan kapan instansi Anda siap menghadapinya. Jangan biarkan celah keamanan merusak Indeks Pemdi dan kepercayaan masyarakat terhadap instansi Anda.
Konsultasikan kebutuhan Arsitektur Keamanan, SMKI, dan ISO 27001 instansi Anda bersama tim ahli kami. Kunjungi Layanan Keamanan Informasi PT TATI atau hubungi WhatsApp kami di +6282132227617 untuk memulai langkah transformasi digital yang terintegrasi, aman, dan berkelanjutan.
“Keamanan digital bukan soal jika terjadi serangan, melainkan kapan instansi Anda siap menghadapinya. ”